

Honduras figura entre los países cuyos organismos gubernamentales han sido blanco de una campaña de ciberespionaje atribuida por la firma de seguridad informática ESET al grupo FamousSparrow, relacionado con China.
La operación, detectada desde 2025, se extiende por ocho países y territorios de América Latina y utiliza una herramienta diseñada para infiltrarse en sistemas informáticos y recopilar información de manera encubierta.
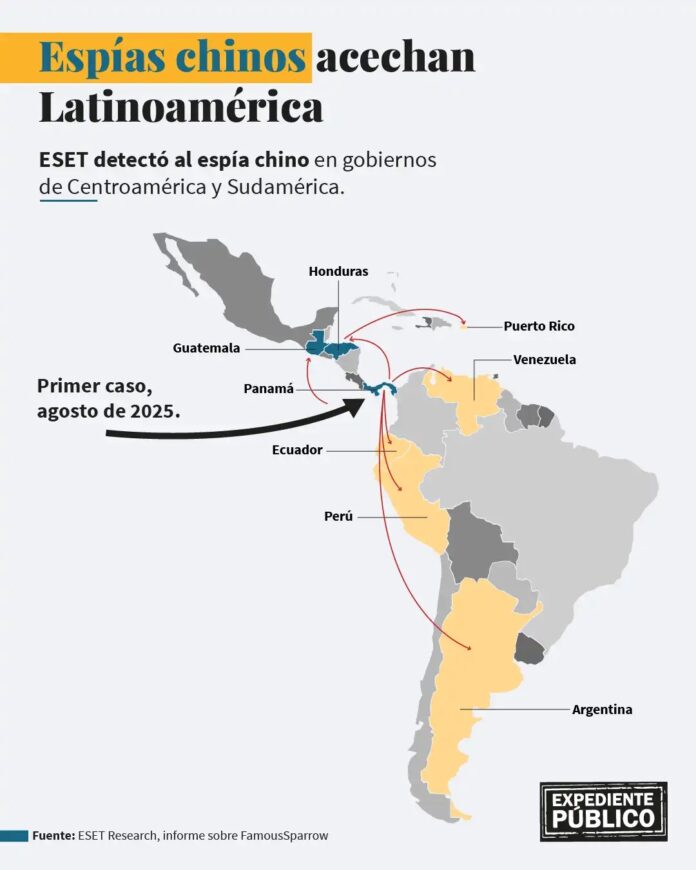
La investigación, divulgada en septiembre de 2026, identifica a Honduras, Guatemala, Panamá, Argentina, Ecuador, Perú, Venezuela y Puerto Rico entre los objetivos de la campaña. Según ESET, el grupo comenzó a concentrar sus operaciones en América Latina a mediados de 2025, en un cambio de estrategia que despertó el interés de los investigadores por sus posibles implicaciones geopolíticas.
Uno de los datos más relevantes del informe es que el 90 % de los objetivos registrados por ESET entre mediados de 2025 y 2026 se encontraba en América Latina. La cifra corresponde a la telemetría recopilada por la empresa y no representa necesariamente la totalidad de las operaciones realizadas por el grupo.
Un programa capaz de vigilar en silencio
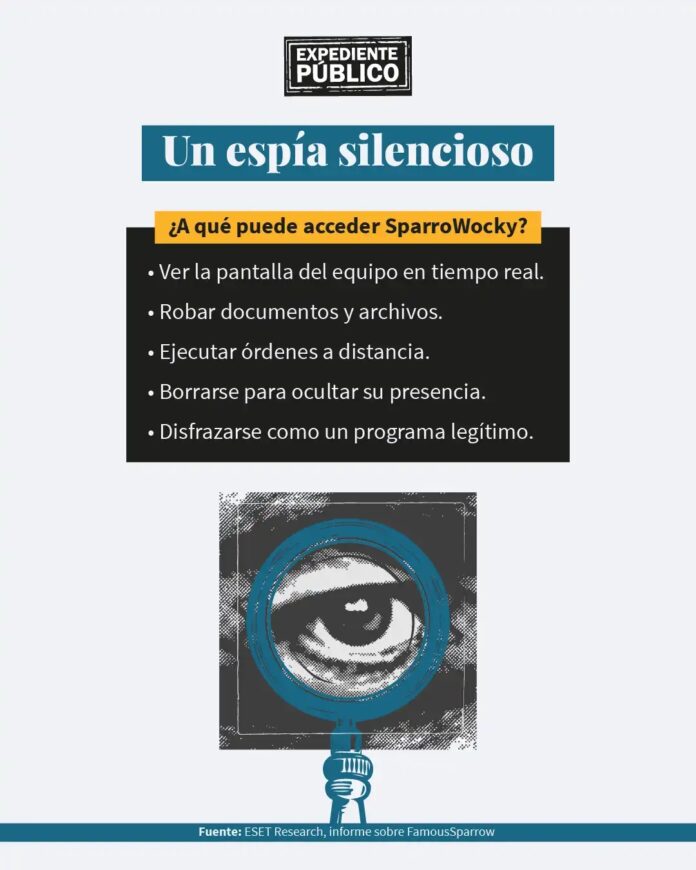
La campaña utiliza SparroWocky, una herramienta maliciosa conocida como backdoor o puerta trasera, que permite mantener acceso remoto a un equipo comprometido y ejecutar acciones sin que el usuario necesariamente advierta la intrusión.
De acuerdo con los hallazgos de ESET, el programa puede tomar capturas de pantalla cada 500 milisegundos, extraer archivos, ejecutar comandos, cargar otros programas en la memoria y aprovechar el dispositivo infectado para establecer conexiones con otros sistemas.
Esta combinación de funciones permite a los atacantes observar actividades, acceder a documentos y recopilar información sin necesidad de paralizar los servicios de la institución afectada. Además, el código está diseñado para dificultar su detección y contempla mecanismos que permiten eliminar componentes de la infección por orden de los atacantes.
Los investigadores identificaron los primeros rastros de la campaña en Panamá, alrededor de agosto de 2025. Posteriormente encontraron actividad similar en Honduras y Guatemala, antes de documentar detecciones en otros países de la región.
¿Qué busca el grupo de ciberespionaje?
ESET considera que FamousSparrow no tiene como propósito principal el robo directo de dinero o la extorsión, sino la obtención de información que pueda representar una ventaja estratégica o geopolítica.
La firma plantea como hipótesis que el interés por América Latina podría estar relacionado con la competencia entre Estados Unidos y China, así como con las decisiones políticas y económicas de los gobiernos de la región.
Panamá ofrece uno de los indicios más relevantes para esa interpretación. Según la investigación, una de las entidades identificadas como objetivo participa en asuntos relacionados con la disputa por dos puertos ubicados en los extremos del Canal de Panamá, cuya operación estuvo vinculada a la compañía CK Hutchison, con sede en Hong Kong.
ESET considera probable que los atacantes buscaran información anticipada sobre las decisiones de las autoridades panameñas en torno a este asunto. Sin embargo, la empresa no identificó públicamente a la institución afectada.
La investigación tampoco demuestra que todos los ataques respondan a un mismo interés político ni establece de manera definitiva las instrucciones que recibiría el grupo. La posible relación con objetivos estratégicos chinos forma parte de la evaluación de los investigadores.
Honduras enfrenta el desafío de fortalecer su ciberseguridad
La inclusión de Honduras en la campaña pone de relieve la importancia de reforzar la protección de los sistemas públicos y de establecer mecanismos eficaces para detectar y responder a incidentes informáticos.
El país mantiene relaciones diplomáticas con la República Popular China desde marzo de 2023, cuando rompió sus vínculos oficiales con Taiwán. No obstante, ESET no señala que esa decisión diplomática haya sido la causa de los intentos de intrusión identificados en territorio hondureño.
El contexto también plantea interrogantes sobre la capacidad institucional para coordinar respuestas ante amenazas que puedan comprometer información gubernamental. Entre los antecedentes figura la discusión de una iniciativa de legislación sobre ciberseguridad en 2018, que no llegó a convertirse en ley.
Más recientemente, en agosto de 2026, la Comisión Nacional de Telecomunicaciones (CONATEL) informó que el Gobierno avanzaba en la creación del primer Centro Nacional de Respuesta a Incidentes de Ciberseguridad, conocido como CSIRT. La iniciativa busca fortalecer la coordinación y la capacidad de respuesta ante amenazas digitales.
Este proyecto representa un paso relevante, aunque su anuncio no equivale a confirmar que el centro ya se encuentre plenamente operativo ni que todas las brechas de seguridad estén resueltas.
La vulnerabilidad de los sistemas públicos
Los riesgos no se limitan a Honduras. En Guatemala, un análisis independiente de 134 sitios web estatales encontró deficiencias de seguridad en una parte importante de las plataformas evaluadas. Ese estudio no demuestra que FamousSparrow haya vulnerado dichos sitios, pero evidencia los desafíos que enfrentan algunas instituciones para proteger su infraestructura digital.
Para los especialistas, la respuesta requiere medidas que van más allá de instalar programas antivirus. Mantener los sistemas actualizados, activar la autenticación de dos factores, utilizar administradores de contraseñas y limitar los permisos de acceso a información sensible son acciones fundamentales para reducir las posibilidades de intrusión.
También resulta clave contar con equipos especializados capaces de monitorear redes, identificar comportamientos anómalos y responder rápidamente cuando se detecta una amenaza.
El caso de FamousSparrow demuestra que el ciberespionaje puede avanzar sin provocar interrupciones visibles. Mientras una institución continúa prestando sus servicios, un atacante podría intentar observar sus actividades, recopilar documentos y obtener información de valor estratégico.
Para Honduras, el principal desafío consiste en fortalecer sus capacidades de prevención, detección y respuesta, con el objetivo de proteger los datos públicos y evitar que las vulnerabilidades tecnológicas se conviertan en una amenaza para la seguridad institucional.